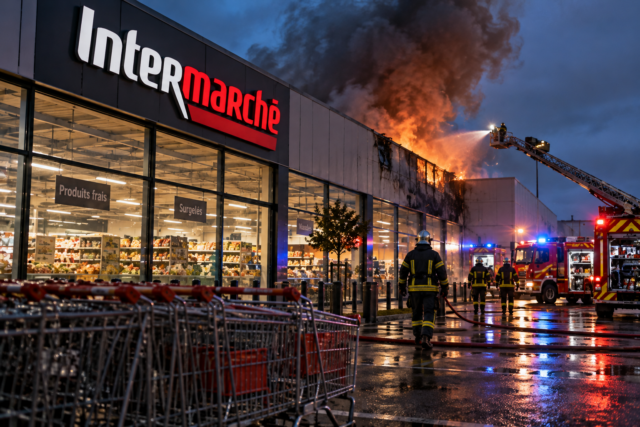
Un masivo ciberataque contra cientos de supermercados en Francia encendió las alarmas de seguridad en Europa. Los atacantes manipularon remotamente los sistemas de refrigeración, provocaron pérdidas de alimentos y, según la Fiscalía de París, ocasionaron incendios. El episodio ocurre en medio de crecientes advertencias sobre operaciones de guerra híbrida atribuidas a Rusia.
Hasta ahora, no existe información pública que permita vincular a Moscú con este ataque. Sin embargo, sus características y consecuencias abren una línea de investigación que adquiere relevancia frente a las denuncias formuladas por autoridades francesas, polacas y de la Unión Europea.
La coincidencia temporal agrega otro elemento: este lunes 12 de octubre, Bruselas anunció nuevas sanciones contra cerca de 1.600 personas y empresas rusas vinculadas a la industria militar. Tres días antes había prorrogado las medidas restrictivas contra responsables de actividades híbridas de Rusia.
Supermercados bajo ataque informático
El ataque ocurrió durante la noche del domingo y la madrugada del lunes. Afectó a entre 150 y 200 establecimientos de Intermarché y a cerca de un centenar de locales de Coopérative U, según los antecedentes entregados por ambas cadenas.
Los atacantes consiguieron activar remotamente los mecanismos de descongelación. En algunos establecimientos, la temperatura de los equipos alcanzó los 50 grados Celsius durante aproximadamente seis horas. Las consecuencias obligaron a desechar productos frescos y congelados para evitar riesgos sanitarios. La Fiscalía de París confirmó, además, reportes de incendios y abrió una investigación para establecer la magnitud de los daños y determinar responsabilidades.
El director general de Coopérative U, Dominique Schelcher, calificó lo sucedido como un hecho de «extrema gravedad y sin precedentes», por afectar equipos esenciales para la conservación de alimentos y el abastecimiento de la población. Por su parte, el primer ministro francés, Sébastien Lecornu, encargó la investigación a la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI). Francia también inició coordinaciones con otros países europeos ante la posibilidad de que existan establecimientos afectados fuera de su territorio.
Macron ya había advertido sobre sabotajes
El ataque se produce menos de un mes después de que el presidente Emmanuel Macron convocara a dirigentes políticos y responsables de seguridad para abordar las amenazas híbridas contra Francia. El 18 de septiembre, el mandatario advirtió que «la amenaza híbrida rusa contra los europeos y contra Francia se ha intensificado». También anunció que había solicitado al Gobierno preparar un plan de protección de las infraestructuras críticas.
La iniciativa contemplaba reforzar la seguridad de instalaciones sensibles, incluidas las industrias de defensa y los centros tecnológicos, frente a posibles ataques con drones y operaciones informáticas. Las advertencias respondían a la preocupación por acciones de sabotaje, espionaje y desestabilización en territorio europeo. No constituían, sin embargo, una anticipación específica del ataque contra los supermercados.
La distinción es fundamental: la existencia de amenazas documentadas no acredita que todos los incidentes informáticos posteriores respondan a una misma operación ni que tengan un origen estatal.
Polonia advierte sobre ataques con víctimas
La preocupación francesa coincide con las advertencias de Polonia, uno de los países europeos que más directamente ha denunciado las actividades híbridas atribuidas a Rusia. En una entrevista publicada este lunes por Financial Times, el ministro polaco de Relaciones Exteriores, Radosław Sikorski, pidió a la OTAN prepararse para responder ante la posibilidad de que estas operaciones terminen causando víctimas fatales.
Puedes leer también: El modelo de Milei admirado por Kast pierde empresas y empleos
«La cuestión es qué constituye un ataque, un ataque transfronterizo», planteó el canciller. Agregó que, mientras los daños afecten bienes materiales, existe un escenario de respuesta, pero que la muerte de personas obligaría a una discusión mucho más grave dentro de la alianza.
Sikorski también llamó a los países europeos a atribuir públicamente responsabilidades cuando dispongan de pruebas suficientes. Sus declaraciones se producen en un escenario de denuncias sobre incursiones de drones, ciberataques y sabotajes contra instalaciones europeas. Son antecedentes relevantes para comprender el estado de alerta, aunque ninguno permite identificar a los responsables del ataque en Francia.
Nuevas sanciones europeas contra Rusia
El episodio coincide con una nueva ofensiva de sanciones de la Unión Europea contra Moscú. Este lunes, Bruselas anunció medidas contra cerca de 1.600 personas y empresas rusas vinculadas a la fabricación y suministro de componentes utilizados en drones y misiles. La decisión constituye una de las mayores incorporaciones de sancionados desde el inicio de la invasión rusa a Ucrania.
La jefa de la diplomacia europea, Kaja Kallas, sostuvo que «no es momento de aliviar la presión sobre Moscú, sino de aumentarla». La medida se suma a la decisión del 9 de octubre de extender hasta 2027 las sanciones contra responsables de actividades híbridas rusas en el extranjero. En sus documentos oficiales, la Unión Europea incluye entre esas actividades los ciberataques, el sabotaje, las perturbaciones de infraestructuras críticas y las campañas de desinformación.
No existen antecedentes que permitan establecer una relación causal entre las sanciones y el ataque a los supermercados franceses. La coincidencia de fechas, sin embargo, forma parte del contexto que deberán considerar los investigadores al examinar posibles motivaciones y responsables.
Una vulnerabilidad que también debe investigarse
Existe, además, una explicación técnica que impide atribuir anticipadamente el ataque a una operación estatal. Según Reuters, la investigación detectó una vulnerabilidad en sistemas de refrigeración que utilizan software de la empresa danesa Danfoss. La compañía reconoció incidentes en Francia y señaló que los equipos afectados funcionaban con versiones antiguas de sus programas.
Este antecedente abre la posibilidad de que los atacantes aprovecharan una debilidad informática compartida por numerosos establecimientos. Ello podría explicar parte de la magnitud del episodio sin necesidad de suponer, por ese solo hecho, una operación coordinada por un servicio de inteligencia. Determinar cómo se explotó esa vulnerabilidad, quiénes participaron y qué objetivos perseguían será esencial para esclarecer el caso.
Cuando un ciberataque produce daños físicos
El aspecto más inquietante del episodio es que los atacantes no se limitaron a sustraer información o interrumpir servicios digitales. Consiguieron alterar el funcionamiento de equipos físicos y ocasionar pérdidas materiales.
Esa capacidad constituye uno de los riesgos asociados a la guerra híbrida: utilizar tecnologías conectadas para afectar actividades civiles sin recurrir a operaciones militares convencionales. Pero también puede estar al alcance de organizaciones criminales que explotan vulnerabilidades informáticas con fines económicos o de sabotaje.
Por ahora, las advertencias de Macron y Sikorski, las denuncias europeas sobre operaciones rusas y las nuevas sanciones contra Moscú ofrecen un contexto concreto para examinar la eventual intervención extranjera. No representan una prueba de que esa intervención haya ocurrido.
La pregunta que enfrenta Francia no es solamente quién logró vulnerar los sistemas de refrigeración de cientos de supermercados. Es también qué pretendía conseguir y si el ataque constituye un delito informático de gran escala o una operación con objetivos de desestabilización. La respuesta determinará si Europa enfrenta otro episodio de ciberdelincuencia o una nueva manifestación de las amenazas híbridas que sus propias autoridades llevan meses denunciando.